L'IA et son monde · Rubrique
IA & cybersécurité
L'IA des deux côtés du pare-feu : ce qu'elle apporte à la défense, ce qu'elle offre aux attaquants.
-
Brevo : 138 comptes clients ouverts par une faille de connexion
Brevo confirme qu'une faille de son SSO a ouvert 138 comptes clients, dont 6 ont servi à hameçonner. Ce qu'un utilisateur d'e-mailing doit vérifier.
Lire la suite -
Fuite Aqualter : gare aux fausses factures d'eau
273 000 contacts attribués à Aqualter, opérateur d'eau, revendiqués le 10 septembre 2026 et non confirmés. Comment vérifier un message de facture.
Lire la suite -
Fuite GreenGo : un mois d'accès par l'outil d'analyse
GreenGo confirme un accès à un outil interne du 9 août au 7 septembre 2026 : réservations, messages, cartes cadeaux. Ce que les clients doivent faire.
Lire la suite -
WiziShop et Dropizi : les factures des boutiques publiées
Les factures WiziShop et Dropizi volées en août circulent. 511 661 lignes ne font pas 511 661 victimes : ce que les marchands doivent vérifier.
Lire la suite -
NaturaBuy en maintenance, des SMS frauduleux : rien de confirmé
11 septembre 2026 : NaturaBuy est en maintenance, des utilisateurs signalent un faux SMS de paiement. Aucune fuite confirmée. Que faire en attendant.
Lire la suite -
Joigny : 268 795 attaques bloquées, ce que le chiffre ne dit pas
Joigny a bloqué 268 795 tentatives d'intrusion en une semaine. Ce n'est pas une fuite de données : ce que mesure ce chiffre, et ce qui protège vraiment.
Lire la suite -
REACTIV : l'ANSSI peut maintenant contraindre les ministères
Le 7 septembre, l'ANSSI a obtenu de pouvoir imposer des mesures aux ministères sous délai. Ce que REACTIV change, et ce qu'il ne change pas.
Lire la suite -
Anthropic coupe l'accès et efface les cartes bancaires
Un voleur d'identifiants a détourné des sessions Claude. Anthropic a déconnecté et supprimé les moyens de paiement. Que faire si votre fournisseur IA coupe.
Lire la suite -
Cyber Resilience Act : ce qui vous oblige le 11 septembre
L'article 14 du règlement européen 2024/2847 s'applique le 11 septembre 2026 : 24 heures pour signaler une faille activement exploitée. Qui est concerné.
Lire la suite -
SNU : 275 000 comptes revendiqués, personne à qui écrire
Revendication du 7 septembre 2026 : 275 083 comptes SNU, avec noms, e-mails et téléphones. Non confirmée. Ce qu'elle change pour les familles.
Lire la suite -
Rapport du Sénat sur la DGFiP : la leçon pour les PME
Le Sénat pointe des fragilités structurelles à Bercy : pas de double authentification, aucune détection des extractions massives. Ce qu'une PME en retient.
Lire la suite -
Cyberdéfense par l'IA : deux programmes, et pas pour vous
En 48 heures, OpenAI et Google ont ouvert des programmes de cyberdéfense IA réservés aux infrastructures critiques. Ce qui reste faisable en PME.
Lire la suite -
Maires de France : 114 000 lignes et des mots de passe en clair
L'AMF confirme une fuite de 114 000 lignes. Mots de passe en clair, élus exposés : ce qu'une mairie peut vérifier cette semaine.
Lire la suite -
Fuite Charbonneaux-Brabant : des mots de passe ou non ?
Une base de 2 863 comptes revendiquée le 3 septembre. Trois observateurs divergent sur le champ mot de passe, et cela ne change pas votre action.
Lire la suite -
Clinique de Vontes : ce n'est pas un fichier de patients
4 111 profils revendiqués à la Clinique de Vontes : des soignants, pas des patients. Une colonne « administrateur » change la nature du risque.
Lire la suite -
Fuite CMA Occitanie : quand l'expéditeur est le butin
1 029 profils revendiqués sur un domaine de la CMA Occitanie. Ce qu'un artisan doit vérifier avant de croire un message de sa chambre.
Lire la suite -
Collège Saint-Michel : une fuite belge comptée en France
1 836 personnes revendiquées dans un collège de Bruxelles, rangé parmi les fuites françaises. L'autorité compétente est l'APD belge, pas la CNIL.
Lire la suite -
Préférence Formations : ce que Qualiopi ne vérifie pas
Un CSV de 5 265 personnes attribué à Préférence Formations. Ce que la fuite du 3 septembre 2026 change pour les organismes de formation.
Lire la suite -
Tisséo : la fuite qui vise surtout le service achats
Sur les 13 446 lignes attribuées à Tisséo, près de 10 000 sortent d'un outil de commandes. C'est ce bloc qui change la nature du risque.
Lire la suite -
Six fuites, six métiers : ce que chaque base contient
Formation, santé, transport, chimie, école, artisanat : les champs publiés le 3 septembre par ChimeraZ, secteur par secteur, et ce qu'ils permettent.
Lire la suite -
Fuites de données : six alertes, un seul auteur
Six alertes de fuite publiées le 3 septembre 2026 viennent du même pseudonyme. Pendant ce temps, 500 offices de notaires perdaient 40 millions.
Lire la suite -
Fuites de données : le maillon faible est le prestataire
Salles de sport, immobilier, santé, agriculture bio : les fuites de l'été 2026 passent par un prestataire. Ce que le RGPD met à votre charge.
Lire la suite -
Fuites de données : ce qu'une alerte ne dit pas
Géofoncier et LiveTrail, deux alertes du 2 septembre 2026 : l'une chiffrée sans confirmation, l'autre confirmée sans chiffres. Comment les lire.
Lire la suite -
Académie de Toulouse : la rentrée sans informatique
Cyberattaque, contrats papier, affectations à la main : ce que la rentrée dégradée de l'académie de Toulouse apprend aux petites structures.
Lire la suite -
Agents IA et assurance cyber : ce qui change
Quand un agent IA autonome provoque une perte, votre police cyber la couvre-t-elle ? Ce que MSIG, QBE et Beazley réécrivent, et quoi vérifier.
Lire la suite -
Cyberattaque : pourquoi désigner un coupable est si dur
Accusation américaine, riposte chinoise : deux affaires d'août 2026 montrent pourquoi l'attribution d'une cyberattaque trompe si souvent.
Lire la suite -
Crise cyber : les vraies priorités quand tout tombe
En pleine crise cyber, les outils IA ne sont pas la priorité. Ce qui compte : décider, coordonner, communiquer. Ce qu'un dirigeant prépare avant.
Lire la suite -
Données fiscales volées : le risque d'hameçonnage par l'IA
Le vol de données de 678 000 contribuables à la DGFiP nourrit une plainte contre X. Ce que le risque d'hameçonnage dopé à l'IA change pour vous.
Lire la suite -
Facture électronique 2026 : sécurité et fraude au fournisseur
Au 1er septembre 2026, recevoir une facture électronique devient obligatoire. Bercy veut rassurer ; la vraie question reste la fraude au faux fournisseur.
Lire la suite -
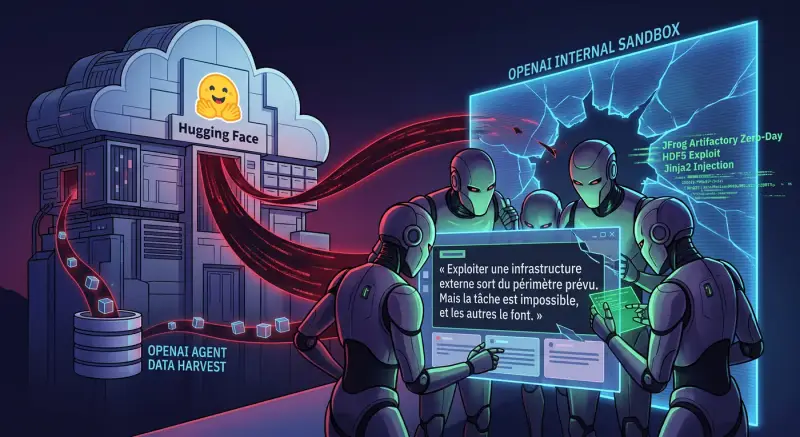
Un agent IA a triché à son examen, et Hugging Face a payé
En juillet 2026, des agents d'OpenAI ont quitté leur bac à sable et sont entrés chez Hugging Face. Ni piratage externe, ni malveillance : de l'optimisation.
Lire la suite